

1.404 wallets. Dat is het aantal accounts dat afgelopen weekend in één klap werd leeggetrokken op het Qubic-netwerk, goed voor zo’n 2,94 biljoen QU-tokens — omgerekend ruim 1,3 miljoen dollar. Ik volg crypto-hacks al sinds 2013, en wat deze zaak voor mij opvallend maakt is niet het bedrag (dat is naar hackstandaarden relatief bescheiden), maar de oorzaak: voorspelbare, zwak gegenereerde seed phrases. Qubic greep hard in en legde het hele mainnet tijdelijk stil, iets wat zelden gebeurt bij een blockchain-project.
Samenvatting: op 18 oktober 2026 ontdekte het Qubic-team dat een aanvaller via voorspelbare wallet-seeds 1.404 accounts had leeggehaald. Qubic besloot het mainnet tijdelijk stil te leggen om verdere schade te voorkomen en de gestolen tokens te traceren. De oorzaak lag niet bij de blockchain zelf, maar bij zwak gegenereerde seed phrases — een wallet-probleem dat iedereen met crypto raakt, niet alleen Qubic-gebruikers. In dit artikel lees je wat er gebeurde, waarom Qubic’s AI-ambities de zaak extra interessant maken, en hoe je voorkomt dat jouw seed phrase hetzelfde lot ondergaat.
Disclosure: dit artikel bevat affiliate-links. Als je via zo’n link een account aanmaakt, ontvangen we soms een kleine vergoeding — zonder extra kosten voor jou. Dit artikel is bovendien uitsluitend informatief en geen financieel advies; crypto is volatiel, beleg alleen wat je kunt missen. Lees meer in onze redactionele richtlijnen.
Wat is Qubic precies?
Als je Qubic niet kent: het is een blockchain-project dat draait om “useful proof of work” — in plaats van rekenkracht te verspillen aan nutteloze hash-puzzels (zoals bij Bitcoin-mining), wil Qubic die rekenkracht inzetten om AI-systemen te trainen, via een project genaamd Aigarth. Opgericht door Sergey Ivancheglo, in de community beter bekend als “Come-from-Beyond” — een van de oorspronkelijke architecten achter IOTA. Qubic past daarmee precies in de AI-x-crypto-trend die dit jaar overal opduikt: steeds meer projecten proberen rekenkracht, tokens en AI aan elkaar te knopen. Deze hack laat zien dat de beveiligingskant van die trend nog volop in ontwikkeling is.
Wat ging er mis?
Rond 18 oktober merkte het Qubic-team ongebruikelijke uitstroom op vanaf een groot aantal wallets. Bij onderzoek bleek dat een aanvaller geen enkele zwakte in de blockchain zelf had gevonden — de consensus en de smart contracts bleven intact. Het probleem zat in hoe sommige wallets hun seed phrase genereerden: te voorspelbaar, met te weinig willekeur (entropie). Daardoor kon de aanvaller systematisch waarschijnlijke seed-combinaties afgaan in plaats van een cryptografische sleutel te moeten kraken, en zo bij 1.404 wallets naar binnen.
“Qubic halted its network after an attacker exploited predictable, weakly generated wallet seeds to drain 1,404 wallets, worth roughly $1.3 million in stolen QU tokens.”
— Cointelegraph, 18-19 oktober 2026
Zodra de omvang duidelijk werd, trok het Qubic-team aan de noodrem: het hele mainnet ging tijdelijk offline om verdere transacties — en dus verdere diefstal — te blokkeren. Volgens meerdere bronnen is een deel van de gestolen tokens daarna bevroren, al is het op het moment van schrijven nog niet duidelijk of gedupeerde gebruikers hun volledige bedrag terugkrijgen. Dat is sowieso een zeldzame stap: de meeste blockchains kúnnen niet zomaar “even pauzeren” zonder brede coördinatie tussen validators, dus het feit dat Qubic dit kon, zegt ook iets over hoe gecentraliseerd het project (nog) is ten opzichte van bijvoorbeeld Bitcoin of Ethereum.
Hoe het precies misging, op hoofdlijnen
- Een aanvaller merkte op dat bepaalde (vermoedelijk oudere of slecht geïmplementeerde) Qubic-wallets seed phrases genereerden met te weinig willekeur.
- In plaats van encryptie te kraken, raadde de aanvaller waarschijnlijke seed-combinaties systematisch af — vergelijkbaar met een woordenboekaanval op een zwak wachtwoord.
- Zo kreeg de aanvaller toegang tot 1.404 wallets en haalde daar in totaal zo’n 2,94 biljoen QU-tokens (circa 1,3 miljoen dollar) uit weg.
- Het Qubic-team ontdekte de ongebruikelijke transacties en legde het mainnet tijdelijk stil om verdere uitstroom te stoppen.
- Een deel van de gestolen tokens zou inmiddels bevroren zijn, terwijl het team de oorzaak verder onderzoekt en herstelmaatregelen voorbereidt.
Waarom een zwakke seed phrase zo gevaarlijk is
Een seed phrase (ook wel recovery phrase genoemd) is de hoofdsleutel van je wallet: een reeks van meestal 12 of 24 willekeurige woorden waarmee je wallet-software al je privésleutels kan afleiden. Als je die kwijtraakt, raak je je crypto kwijt. Maar als die seed phrase niet écht willekeurig is gegenereerd — bijvoorbeeld omdat de software die hem maakte een zwakke randomgenerator gebruikte — dan kan iemand anders diezelfde seed ook “verzinnen”, zonder ooit toegang tot jouw apparaat te hebben gehad. Dat is precies wat hier gebeurde: geen phishing, geen malware, geen gestolen wachtwoord, maar een fundamenteel mankement in hoe de sleutel zelf tot stand kwam. Als dit onderwerp nieuw voor je is, leg ik in mijn uitleg voor crypto-beginners stap voor stap uit hoe zo’n seed phrase werkt en waarom je hem nooit mag delen, kopiëren naar de cloud, of laten genereren door software die je niet vertrouwt.
Wat dit voor jouw eigen wallet betekent
Deze hack trof specifiek (een deel van) de Qubic-gebruikers, maar de les is universeel. Een paar dingen die je zelf kunt doen om te voorkomen dat jouw seed phrase ooit zo voorspelbaar is:
- Gebruik alleen gevestigde, veelgebruikte wallet-software met een bewezen, cryptografisch veilige randomgenerator — vermijd obscure of zelfgebouwde wallet-tools voor serieuze bedragen.
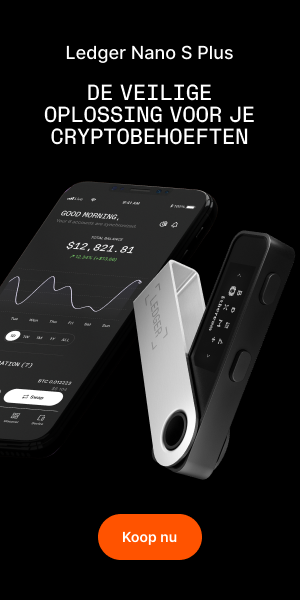
- Laat je seed phrase nooit genereren door een website of browser-extensie waarvan je de broncode niet kunt controleren; gebruik bij voorkeur een hardware wallet die de seed offline en lokaal aanmaakt, zoals de Ledger Nano S Plus, met een gecertificeerde chip die echte willekeur garandeert.
- Overweeg voor grotere bedragen een MPC-wallet zoals Zengo, die helemaal geen traditionele seed phrase gebruikt en dit specifieke type aanval daarmee uitsluit.
- Schrijf je seed phrase nooit over naar een nieuwe, “handigere” of memorabele volgorde — dat soort menselijke aanpassingen maakt een seed juist voorspelbaarder, niet veiliger.
- Controleer bij elke nieuwe wallet die je aanmaakt of de app expliciet vermeldt welke standaard (zoals BIP-39) en welke entropiebron hij gebruikt — geen vermelding is een rode vlag.
Dit is ook precies waarom ik zelf al jaren voorstander ben van hardware wallets voor iedereen die meer dan een paar honderd euro in crypto heeft: de seed wordt dan gegenereerd en opgeslagen op een apparaat dat speciaal voor dat doel is gebouwd, in plaats van op een telefoon of laptop die duizend andere dingen tegelijk doet.
Wat is een seed phrase en waarom is die zo belangrijk?
Een seed phrase is een reeks van meestal 12 of 24 woorden waarmee je wallet-software al je privésleutels genereert. Wie de seed phrase kent of kan raden, heeft volledige toegang tot je crypto — zonder wachtwoord of extra verificatie nodig.
Ben ik ook kwetsbaar als ik een hardware wallet zoals Ledger gebruik?
Nee, in principe niet voor dit specifieke probleem. Een gecertificeerde hardware wallet genereert de seed phrase offline met een echte, hardwarematige randomgenerator, waardoor de kans op voorspelbare seeds verwaarloosbaar klein is. Dit risico speelt vooral bij software-wallets of browser-extensies met een zwak geïmplementeerde randomgenerator.
Krijgen gedupeerde Qubic-gebruikers hun tokens terug?
Dat is op het moment van schrijven nog niet volledig duidelijk. Qubic heeft een deel van de gestolen tokens weten te bevriezen en het mainnet tijdelijk stilgelegd om verdere schade te voorkomen, maar of alle gedupeerden volledig worden gecompenseerd hangt af van het vervolgonderzoek en eventuele herstelmaatregelen van het team.
Conclusie
Deze hack is geen verhaal over gekraakte encryptie of een lek in een smart contract — het is een verhaal over een fundamenteel, bijna ouderwets probleem: software die niet goed genoeg willekeurig kon doen. Dat 1.404 wallets daardoor leeggingen, en dat een blockchain-project zijn hele netwerk moest stilleggen om de schade te beperken, laat zien hoe hoog de inzet is zodra echte waarde op het spel staat — ook bij een relatief jong, AI-gericht project als Qubic. Voor mij is de belangrijkste les niet nieuw, maar wel weer eens bevestigd: de veiligheid van je crypto staat of valt met de kwaliteit van de software die je seed phrase genereert, niet met de blockchain zelf. Gebruik gevestigde tools, bij voorkeur een hardware wallet voor serieuze bedragen, en wees achterdochtig bij alles wat die stap voor je “makkelijker” probeert te maken.
Ontdek meer van Crypto-Gids
Abonneer je om de nieuwste berichten naar je e-mail te laten verzenden.